Навіщо потрібна додаткова IP-адреса для VPN WireGuard
При замовленні у хостинг-провайдера VPN WireGuard або VPN будь-якого іншого типу він прив’язується до загальної для всіх IP-адреси — це стандартне налаштування, яке на хостингу ввімкнено за замовчуванням. Такий підхід вносить елемент нестабільності в роботу сервера через залежність від «поведінки» сусідів по хостингу. Виправити ситуацію може допомогти придбання додаткової IP-адреси для VPN або, як кажуть, виділеної IP-адреси, та її прив’язка до сервера. Розглянемо всі нюанси цього підходу.
Проблема загальної IP-адреси
Використання загальної IP-адреси як для спільного хостингу сайту, так і для VPN-сервера може стати причиною певних обмежень у їхній роботі. Це пов'язано, насамперед, з можливими репутаційними втратами загальної статичної IP-адреси, оскільки її репутація безпосередньо залежить від поведінки кожного з клієнтів хостинг-провайдера VPN, які до неї «прив'язані».
В умовах спільного IP-середовища помилки хоча б одного «сусіда» по хостингу можуть призвести до потрапляння загальної статичної IP-адреси до так званого black list або чорного списку, вміст якого періодично зчитується всіма відомими світовими сервісами. У результаті це може призвести, наприклад, до таких наслідків:
- Частому появі капчі (CAPTCHA) від Google/Cloudflare та інших сервісів під час звернення до вашого ресурсу (ефект «поганого сусіда»);
- Зниженню рейтингу ресурсу для SEO-просування;
- Блокуванню на багатьох сайтах і сервісах.
Відновити репутацію IP-адреси часто буває непросто, а іноді й неможливо, оскільки відсутній реальний механізм впливу на сусідів по хостингу, навіть з боку хостинг-провайдера VPN.
Рішення
Виходом із ситуації може стати придбання додаткової IP-адреси для VPN. Це дозволить прив’язати VPN-сервер до «чистої» та вільної від «сусідів» адреси. У цьому випадку репутація IP-адреси перейде з категорії «загальної» до «приватної». І тоді лише від вас самих залежатиме, яким буде «рейтинг» IP-адреси VPN-сервера.
Малюнок 1. Спільна та виділена IP-адреса VPN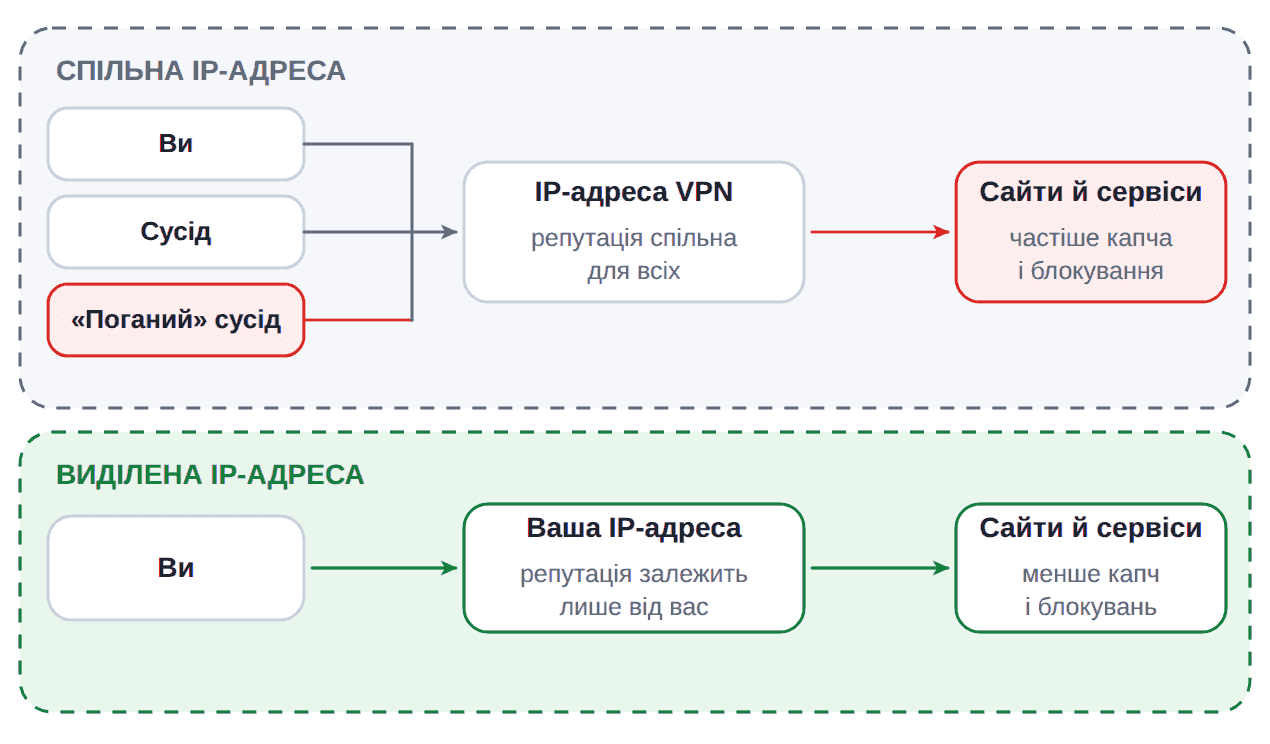
Виокремимо п’ять головних переваг такого підходу:
- Жодних капчів — сайти не вважають вас ботом;
- Безпечний банкінг — фінансові сервіси та криптобіржі не блокують акаунт через підозрілих «сусідів»;
- Робота (Whitelists) — безпечний доступ до закритих робочих серверів/CRM;
- Стабільні сесії — Facebook, Gmail та інші сайти й сервіси не вимагають підтверджень за допомогою SMS під час кожного відвідування;
- Ігри — стабільний ping, відсутність проблем із NAT.
Малюнок 2. Шлях трафіку через VPN-сервер з виділеною IP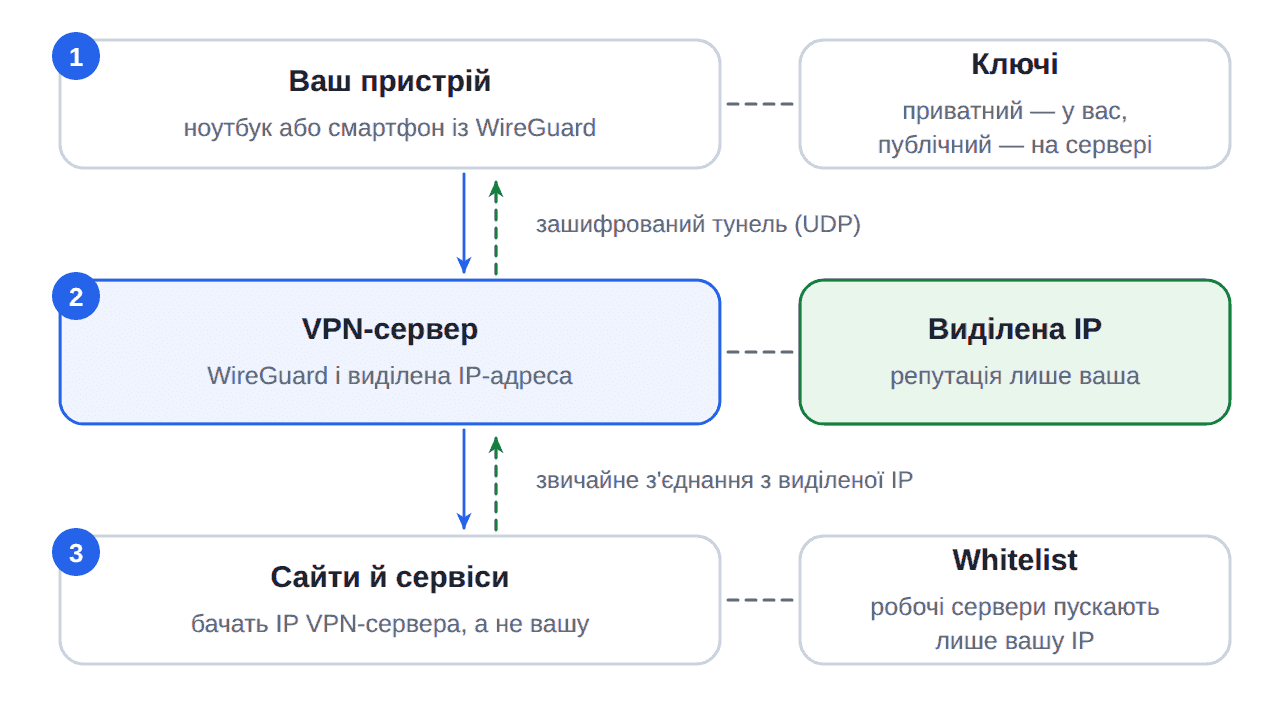
Чому з WireGuard це працює найкраще
VPN WireGuard — це протокол нового покоління, який входить до складу ядра Linux і поширюється за тією ж ліцензією, що й ядро, — GPLv2. На відміну від інших VPN-протоколів він має кращу сумісність із мобільними платформами, більшу пропускну здатність і менший пінг. Нижче наведено результати тестів з вимірювання пінгу для найвідоміших VPN-серверів.
Малюнок 3. Наявна діаграма пінгу

Як видно з діаграми, VPN WireGuard значно випереджає OpenVPN і демонструє кращі результати, ніж IPsec.
Це стало можливим завдяки його «полегшеній» архітектурі, яка містить лише базовий набір криптографічних алгоритмів та спрощену систему шифрування.
Малюнок 4. Порівняння WireGuard, OpenVPN та IPsec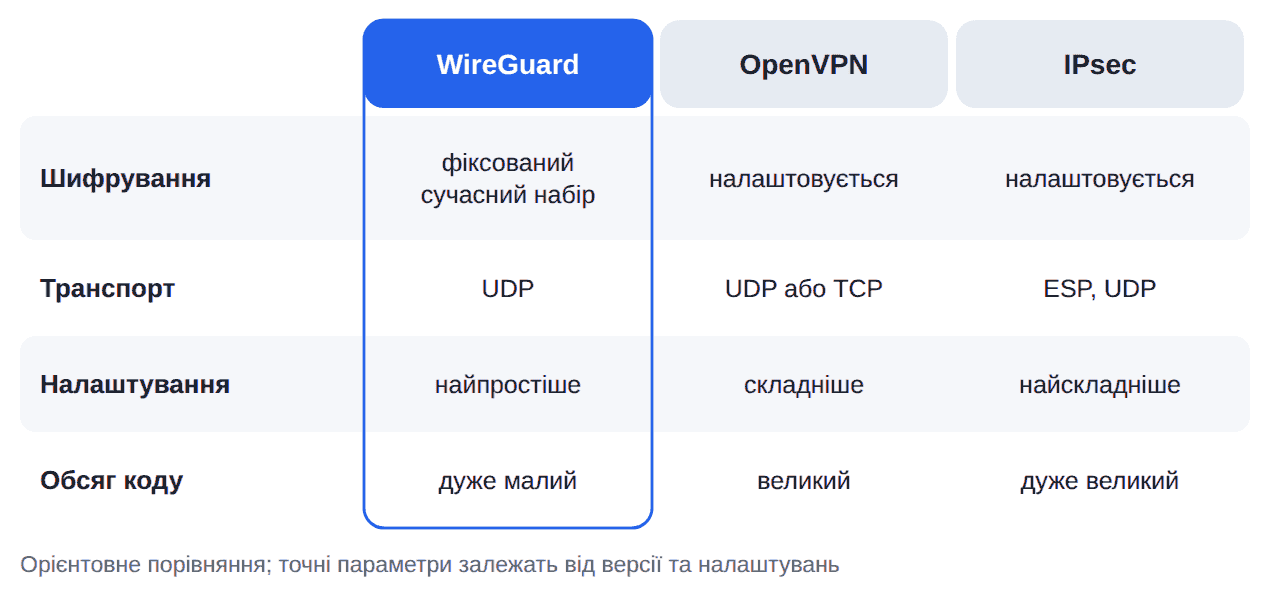
Водночас архітектура VPN WireGuard має й свої слабкі місця. Наприклад, налаштування програми містять IP-адреси користувачів, що потенційно небезпечно, оскільки з’являється можливість ідентифікувати учасників VPN-з’єднання.
Однак цим недоліком можна знехтувати, якщо використовувати WireGuard для вирішення найпростіших завдань, наприклад, для обміну файлами, отримання доступу до закордонного контенту, тобто там, де важлива швидкість з’єднання.
У цьому випадку VPN WireGuard стає незамінним. Особливо, якщо він використовується у поєднанні з додатковою IP-адресою для VPN із бездоганною репутацією.
FAQ
Що таке виділена IP-адреса для VPN?
Це адреса, закріплена лише за вами. Весь вихідний трафік VPN іде з неї, тому її репутація залежить лише від вас, а не від поведінки інших клієнтів, як у випадку зі спільною адресою.
Чим спільна IP-адреса відрізняється від виділеної?
Спільною адресою користуються багато клієнтів, і помилки одного з них можуть призвести до того, що адреса потрапить до чорних списків: усі, хто нею користується, частіше бачать капчу або блокування. Виділена адреса належить лише вам, тож такого ризику немає, але й відповідальність за її репутацію ваша.
Чи прибере виділена IP усі капчі та блокування?
Ні, але зменшить їх кількість. Деякі сервіси позначають адреси дата-центрів і VPN незалежно від того, спільні вони чи виділені, а банки й біржі можуть обмежувати VPN у принципі. Репутацію виділеної адреси варто перевірити до використання.
Для чого потрібна виділена IP-адреса на роботі?
Для whitelist: деякі робочі сервери, CRM та адмінпанелі пускають лише адреси зі списку дозволених. Виділена IP не змінюється, тому її можна додати в такий список, а співробітники підключатимуться через VPN із цієї адреси.
Чи робить виділена IP VPN анонімнішим?
Ні, навпаки. Весь трафік із виділеної адреси належить одному клієнту, тому анонімність нижча, ніж на спільній адресі. Виділена IP підвищує стабільність і репутацію, а для приватності важливі політика логування й налаштування VPN.
Чим WireGuard кращий за OpenVPN та IPsec?
WireGuard входить до ядра Linux із версії 5.6, має дуже малу кодову базу, фіксований набір сучасних алгоритмів шифрування та простіше налаштування. Зазвичай він швидший і має менший пінг, добре працює на мобільних пристроях. Мінус у тому, що сервер за замовчуванням зберігає останню відому IP-адресу клієнта, тому важлива політика логування.
Як перевірити репутацію IP-адреси?
Скористайтеся сервісами AbuseIPDB, MXToolbox Blacklist Check і перевірте адресу в базах Spamhaus. Також відкрийте кілька сайтів, що вимагають капчу, і перегляньте, чи не з'являється вона одразу.