Чому ідеального захисту від DDoS-атак не існує
Захист інформаційних систем від DDoS-атак є нетривіальним завданням, яке вимагає комплексного підходу до його вирішення та врахування всіх факторів ризику. Це пов’язано, насамперед, із багаторівневістю, масштабністю та непередбачуваністю таких атак. Навіть у разі вжиття превентивних заходів для її відбиття повністю убезпечити інформаційну систему від ураження DDoS неможливо. Розглянемо детальніше існуючі можливості для організації такого захисту та їхні обмеження.
У будь-якого захисту є свої межі
Сучасні рішення щодо організації захисту від DDoS зазвичай включають набір технологічних рішень для запобігання та зменшення наслідків атак, а також автоматизовані засоби виявлення та негайного реагування. Розглянемо їх детальніше, вказавши на деякі їхні обмеження.
Технологічні прийоми та засоби захисту
Наведемо перелік технологічних рішень, спрямованих на запобігання та зменшення наслідків атак:
Маршрутизація через «null route». Перенаправлення вхідного трафіку через «нульовий маршрут» допоможе розвантажити канал і позбутися величезної кількості «нестандартних» пакетів, що беруть участь в атаці. Недолік методу полягає в тому, що разом із «зайвими» пакетами може «зникнути» цінний трафік, необхідний власнику інформаційної системи.
Використання засобів ідентифікації та управління ботами. Це дозволяє підключитися до каналу управління ботнетом та ізолювати його від C&C-сервера. У результаті зловмисник «втратить контроль» і не зможе використовувати ботнет для атаки. Серед обмежень цього підходу можна назвати, наприклад, такі: складнощі у визначенні розміру ботнету; невисока ефективність методу у випадку великих P2P-мереж.
Застосування CDN (Content Delivery Network). Наявність географічно розподіленої мережі серверів дозволить пришвидшити завантаження сайтів та розвантажити канал у разі його переповнення під час DDoS-флуду. До недоліків методу можна віднести його невисоку ефективність у разі масштабних атак.
Ідентифікація заражених пристроїв за їхніми «fingerprints». Багато інструментів управління ботами використовують бази даних із цифровими відбитками пристроїв. Це дозволяє блокувати пристрої з доведеною або ймовірною вірусною активністю.
Балансування навантаження. Це дозволяє перерозподілити трафік у разі масштабної атаки та зменшити навантаження на канал і сервер. Існує дуже багато таких методів, наприклад, технологія Anycast, яка дозволяє призначити одну IP-адресу одразу кільком вузлам для перерозподілу трафіку у разі його несподіваного збільшення. Це захистить ресурси від перевантаження.
Локальні пристрої контролю та фільтрації трафіку. Дозволяють отримати швидкий механізм для перевірки та очищення вхідного трафіку без необхідності його надсилання до хмарного сервісу. Переважно використовуються для веб-проектів із низьким рівнем затримки, наприклад, ігрових центрів або конференц-зв’язку.
Встановлення обмежень на швидкість запитів. Це стабілізує час виконання вхідних запитів шляхом обмеження їхньої кількості за одиницю часу, що дозволяє уникнути перевантаження сервера. Недолік методу — зниження швидкості обробки запитів для користувача.
Використання центрів очищення трафіку. Це дозволяє фільтрувати шкідливий трафік і пропускати корисний. При цьому можуть застосовуватися, наприклад, такі методи, як аутентифікація трафіку та виявлення аномалій.
Фільтрація протоколів. Блокування «зайвого» трафіку тут відбувається на основі поведінкового аналізу роботи протоколів зв’язку, наприклад, таких, як HTTPS, TCP та DNS. У разі відхилення від норми — трафік блокується. Це дозволяє, наприклад, блокувати amplification-атаки на DNS-сервери.
Інструменти штучного інтелекту та машинного навчання. Входять до складу засобів виявлення та здатні забезпечити адаптивний захист за рахунок постійного навчання / самонавчання на основі аналізу трафіку. Ці засоби здатні зменшити кількість помилкових спрацьовувань (false positives).
Застосування WAF (Web application firewalls). Брандмауери веб-додатків дають змогу забезпечити захист мережі на рівні додатків. Водночас стандартні брандмауери захищають мережу на рівні портів і не здатні відрізнити дозволений трафік від шкідливого.
Малюнок 1. Методи захисту та їхні обмеження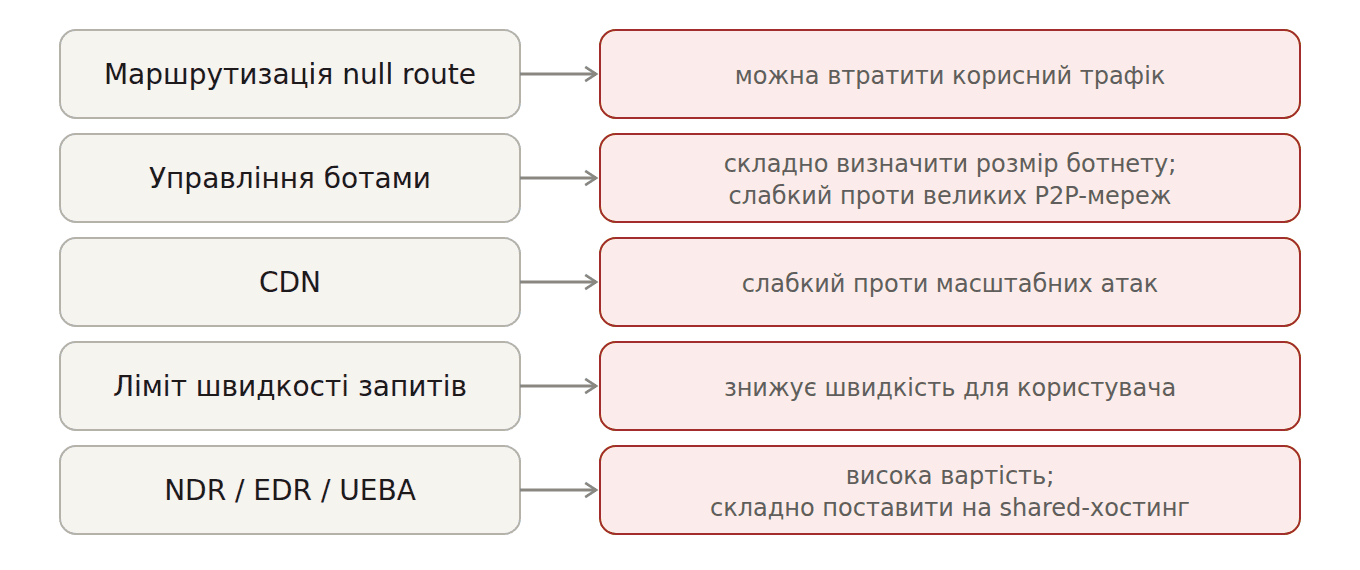
Автоматизовані засоби виявлення та реагування
До цієї групи належать інструменти, що підтримують такі технології:
- NDR (Network Detection and Response) — виявлення та реагування в мережі;
- EDR (Endpoint Detection and Response) — виявлення та реагування на кінцевих точках;
- UEBA (User and Entity Behavior Analytics) — аналіз поведінки користувачів та об’єктів.
Такі програми на основі аналізу мережевої архітектури та трафіку будують базові моделі поведінки мережі, які стають еталонними при виявленні відхилень від норми, що відбуваються в мережі. У разі появи ознак DDoS-атаки в режимі реального часу запускається процес реагування на інциденти, в результаті чого, наприклад, можуть автоматично розриватися підозрілі мережеві з’єднання або виконуватися інші дії з блокування атаки.
Малюнок 2. Автоматизоване виявлення та реагування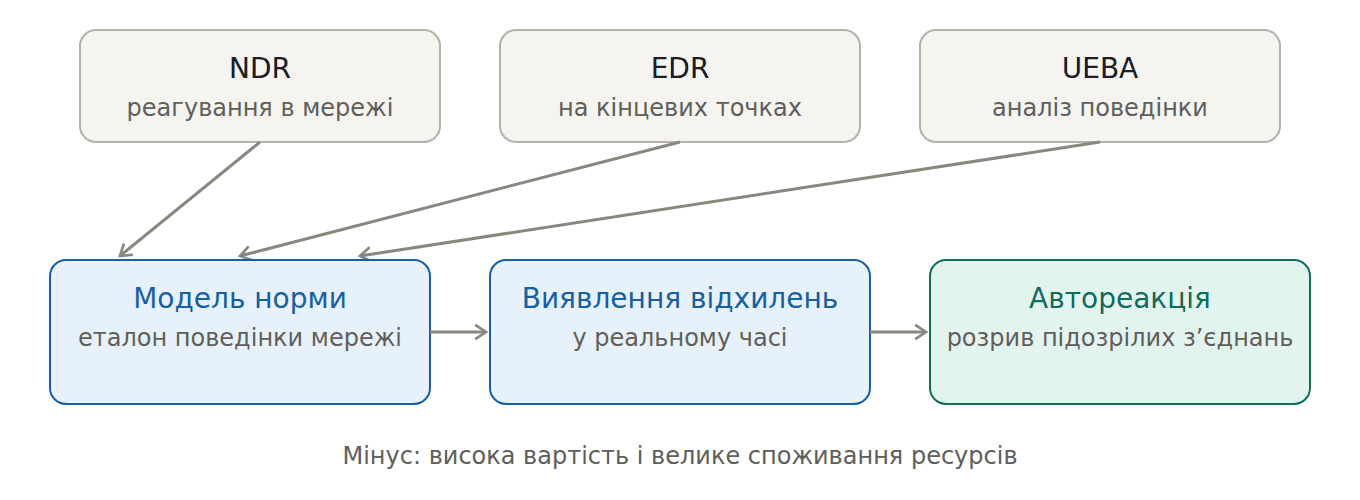
Одним із недоліків використання цих інструментів є їхня значна вартість, що не дозволяє організувати захист від DDoS дрібним компаніям і приватним особам.
Крім того, існують обмеження щодо їхнього встановлення, наприклад, на недорогий shared-хостинг через велике споживання ресурсів.
Захист = компроміс (безпека проти користувачів)
Використання практично будь-яких засобів захисту від DDoS одночасно погіршує якість роботи користувачів із веб-системою. Наприклад, це може стосуватися встановлення обмежень на швидкість виконання запитів або втрати користувацького трафіку під час його перенаправлення через «нульовий маршрут», про що вже йшлося вище.
З іншого боку, послабивши «передній фланг» системного захисту, можна втратити довіру користувачів у разі, наприклад, тривалої недоступності сайту через масовану DDoS-атаку.
Виходом із ситуації може стати пошук «золотої» середини між питаннями забезпечення безпеки системи та комфортною роботою користувачів. Однак досягти цього не так просто, як здається, через складність механізмів дії DDoS та дедалі вищі вимоги користувачів.
Малюнок 3. Захист — це компроміс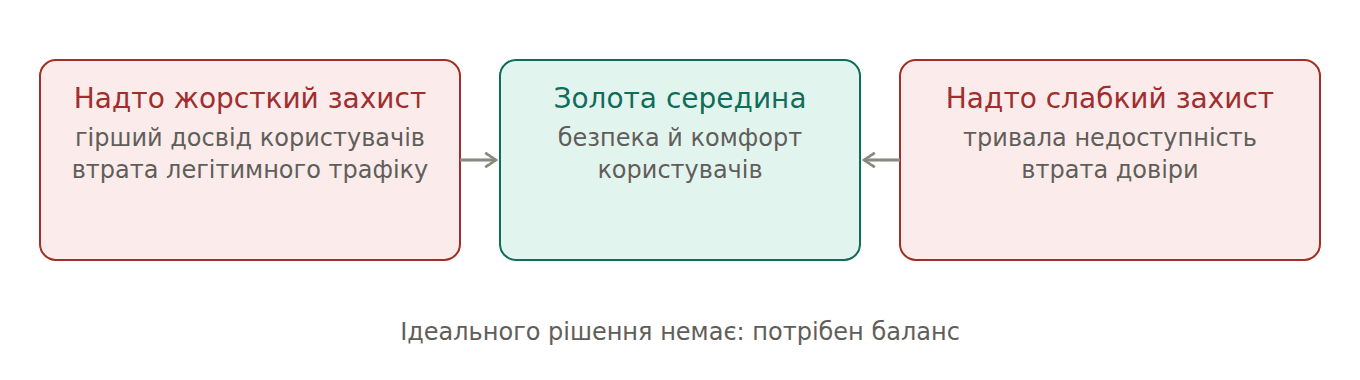
Помилкові спрацьовування та чому вони неминучі
Виникнення проблеми false positives, або помилкових спрацьовувань, зумовлене «витратами» роботи механізмів захисту від DDoS. Це може проявлятися, наприклад, під час «відсіювання» корисного трафіку замість шкідливого на «нульовому маршруті» або помилкового блокування корисного трафіку в центрах фільтрації та очищення.
Наразі не існує ідеальних механізмів фільтрації та виявлення, тому виникнення помилок типу false positives є неминучим. Однак чим вищий рівень цих механізмів, тим менше значення мають false positives. Першим кроком до цього стало впровадження засобів ШІ та, відповідно, поліпшення адаптивності систем виявлення та фільтрації. У міру збільшення ступеня їх інтеграції з ШІ проблема буде зменшуватися і в перспективі може зникнути назавжди.
Чому L7-атаки практично неможливо відрізнити від дій користувачів
Атаки рівня додатків називаються саме так, оскільки вони здійснюються на рівні додатків за протоколом HTTP. Такі шкідливі запити абсолютно нічим не відрізняються від запитів користувачів, що вводяться в адресний рядок браузера, та імітують звичайний трафік до веб-системи. Саме тому стандартні брандмауери, що працюють на рівні портів, ніяк на них не реагують.
Малюнок 4. Чому L7-атаку важко відрізнити від користувача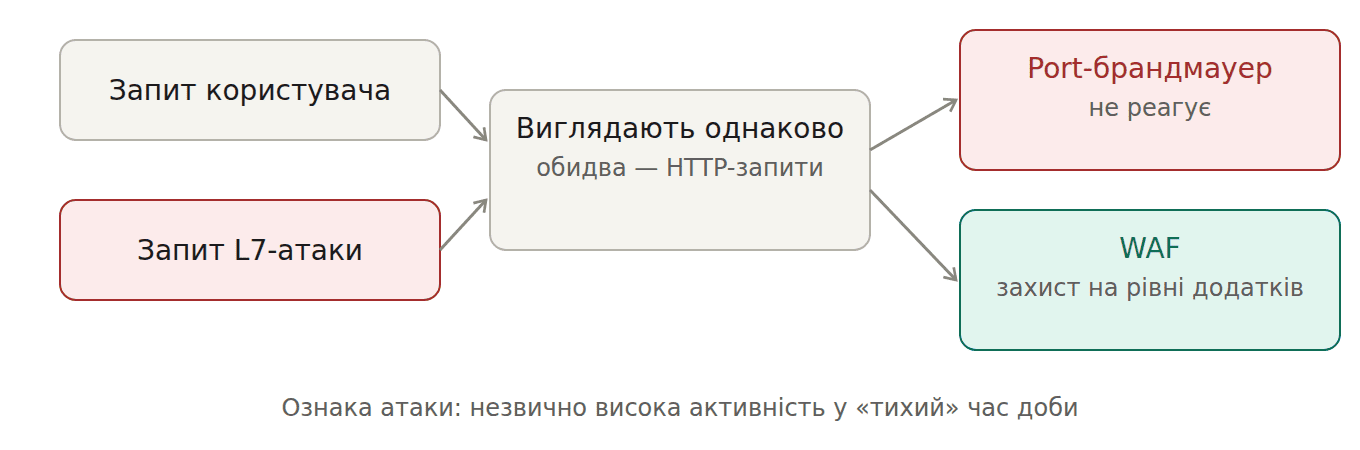
Тому одна з головних небезпек атак рівня L7 — складність їхнього своєчасного виявлення. Виявити атаку можна лише у разі появи незвично високої активності в «тихий» час доби або за іншими показниками роботи сайту, що різко змінилися.
Економіка: атакувати дешевше, ніж захищатися
У мережі нескладно знайти численні DDoS-сервіси з чіткими тарифами на проведення DDoS-атак. Наприклад, середня ціна за атаку тривалістю близько трьох годин становитиме всього 60$. Ціни можуть коливатися залежно від поставлених завдань і характеристик використовуваних ботнетів. Найдешевші ботнети — створені на базі IoT-пристроїв. Найдорожчі — на базі серверів. Атаки на урядові установи — найдорожчі.
Вартість якісного захисту від DDoS, як ми встигли переконатися, може становити десятки тисяч доларів і більше, залежно від застосовуваних інструментів і технологій. І це, звичайно ж, несумісне із середньою вартістю тригодинної атаки, яка легко може «повалити» сервер із недостатнім рівнем ресурсів та вжитих заходів захисту.
Малюнок 5. Економіка: атака дешевша за захист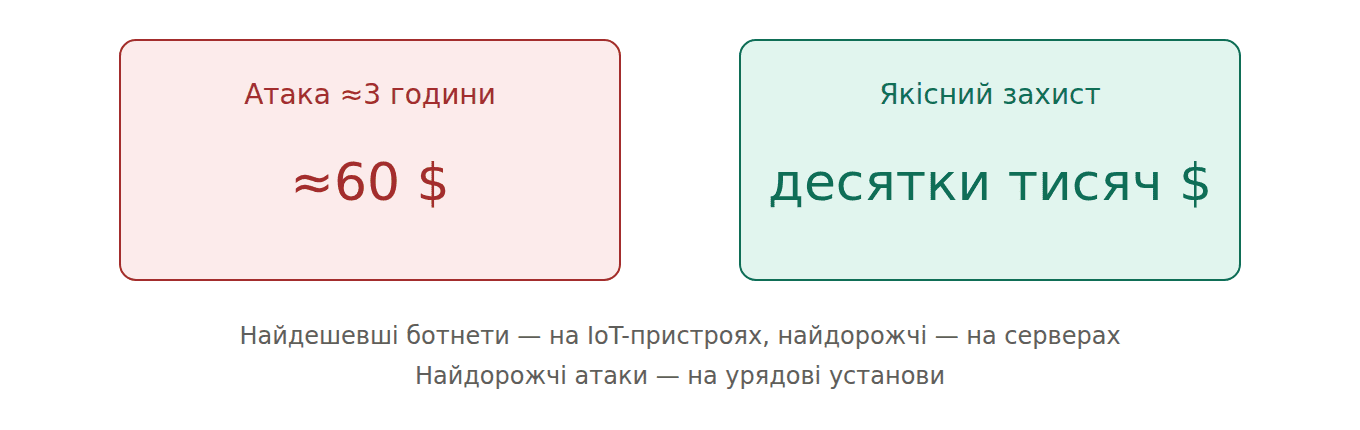
Постійна еволюція атак
DDoS-атаки, що здійснюються в мережі, постійно «вдосконалюються», щоб максимально ефективно досягати своїх цілей. Їхня еволюція спостерігається одразу за кількома напрямками, головні з яких: вдосконалення архітектури та каналу управління C&C ботнетом; поява нових видів ботнетів.
Перші DDoS-атаки використовували ботнети з централізованою архітектурою та каналом управління на базі IRC. Пізніше відбувся перехід до децентралізованої P2P-архітектури з розміщенням C&C-серверів у хмарних середовищах, а також до широкого використання анонімних захищених мереж, наприклад, таких як I2P або Tor. Все це оптимізувало управління ботнетом і зробило його менш вразливим до виявлення та блокування.
Черговий етап еволюції DDoS пов’язаний із появою нових видів ботнетів: мобільних, на базі IoT-пристроїв і навіть соціальних, націлених на онлайн-соціальні мережі. Так, одна з найбільших у світі атак була здійснена у 2016 році. Для її реалізації було задіяно ботнет, що складався з понад 150 тисяч заражених IoT-пристроїв, що поклало початок черговій спіралі розвитку DDoS.
Малюнок 6. Еволюція ботнетів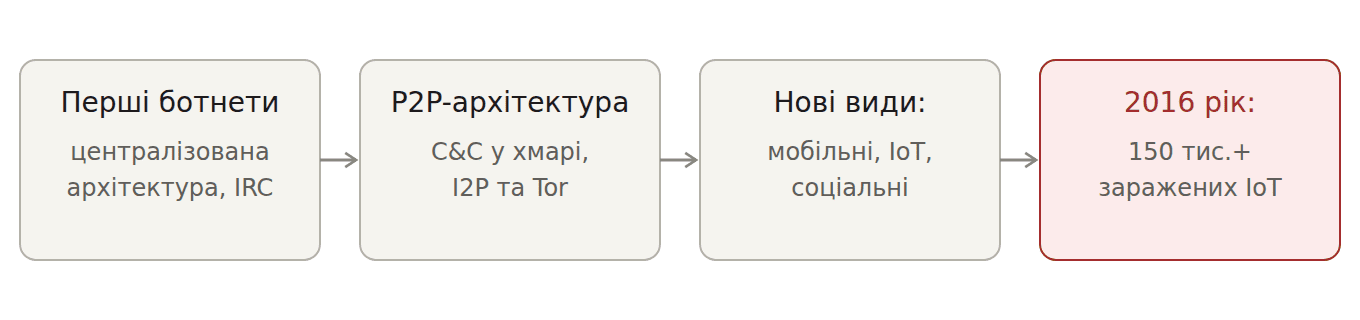
Висновок: захист — це управління ризиками, а не гарантія
Як ми вже встигли переконатися, на сьогодні не існує готових рішень, які б гарантували абсолютний захист від DDoS. Багато з них мають евристичний характер і є досить грубими інструментами захисту, що згубно впливає на показник false positives. Лише повсюдне впровадження та розвиток автоматизованих засобів виявлення та реагування на базі ШІ та машинного навчання можуть з часом стабілізувати ситуацію та змінити її на краще.
FAQ
Чи можна повністю захиститися від DDoS?
Ні. Навіть за превентивних заходів повністю убезпечити інформаційну систему неможливо. Захист від DDoS — це управління ризиками, а не гарантія.
Які існують технології захисту від DDoS?
Маршрутизація через null route, управління ботами, CDN, ідентифікація заражених пристроїв за «fingerprints», балансування навантаження (зокрема Anycast), локальні пристрої фільтрації, обмеження швидкості запитів, центри очищення трафіку, фільтрація протоколів, інструменти ШІ та WAF.
Чим небезпечний null route?
Він розвантажує канал, але разом зі шкідливими пакетами може «зникнути» цінний трафік, потрібний власнику системи.
Чи допоможе CDN під час DDoS?
Так, CDN прискорює завантаження сайтів і розвантажує канал під час флуду. Але проти масштабних атак його ефективність невисока.
Чим WAF відрізняється від звичайного брандмауера?
Стандартні брандмауери захищають мережу на рівні портів і не відрізняють дозволений трафік від шкідливого. WAF працює на рівні додатків.
Чому L7-атаки важко відрізнити від користувачів?
Це HTTP-запити, які нічим не відрізняються від запитів реальних користувачів. Виявити такі атаки можна лише за незвично високою активністю, наприклад, у «тихий» час доби, або за іншими різкими змінами показників сайту.
Чому false positives неминучі?
Ідеальних механізмів фільтрації немає: захист може відсіяти корисний трафік замість шкідливого. Інструменти ШІ зменшують кількість помилкових спрацьовувань.
Скільки коштує атака і захист?
Тригодинна атака коштує в середньому близько 60 $, а якісний захист може коштувати десятки тисяч доларів і більше.
Що робити власнику сайту?
Обирайте сервер під своє навантаження: VPS і VDS або виділений сервер, подбайте про бекапи і адміністрування.